Technologie 10 min de lecture
Gestion des rôles et permissions : guide application métier
RBAC expliqué simplement. 5 modèles de rôles courants, sécurité RGPD et scénario type pour PME.
Sommaire10
Un stagiaire qui peut supprimer la base clients. Un commercial qui accède aux fiches de paie. Un ancien collaborateur qui se connecte encore des mois après son départ. Ce ne sont pas des scénarios catastrophes : ce sont des situations banales quand les permissions d'une application ont été pensées trop vite.
La gestion des rôles et permissions (en anglais RBAC, Role-Based Access Control) n'est pas un sujet de développeur. C'est un sujet de sécurité, de productivité et de conformité au RGPD. Qui peut voir, modifier ou supprimer quoi : ces décisions protègent vos données et simplifient le travail de vos équipes.
Cet article explique le RBAC simplement, présente les 5 modèles de rôles les plus courants et donne les bonnes pratiques pour sécuriser votre application métier.
L'essentiel
- Le principe : chaque utilisateur reçoit un ou plusieurs rôles, et chaque rôle donne des droits précis (voir, créer, modifier, supprimer) sur chaque type de donnée.
- Pour une PME, 3 à 7 rôles suffisent généralement ; commencez simple et affinez.
- Le RGPD (article 32) impose des mesures de sécurité adaptées ; la CNIL recommande de définir des profils d'habilitation et de revoir régulièrement les accès.
- Les règles d'or : moindre privilège, séparation des tâches sensibles, revue périodique des accès, journal des actions.
- Les automatisations et agents IA doivent eux aussi avoir un rôle dédié, limité au strict nécessaire, avec validation humaine des actions sensibles.
Pourquoi les permissions sont critiques
Le risque en l'absence de gestion des rôles
Sans système de permissions, chaque utilisateur a accès à tout. C'est comme donner à tous les salariés les clés de tous les bureaux, coffre-fort compris.
Conséquences possibles :
- Fuite de données : un commercial accède aux marges fournisseurs et les transmet par mégarde
- Erreurs coûteuses : un utilisateur modifie ou supprime des données qu'il n'aurait pas dû toucher
- Non-conformité au RGPD : l'accès à des données personnelles sans nécessité est contraire au principe de confidentialité (en savoir plus)
- Perte de traçabilité : impossible de savoir qui a fait quoi, et quand
Le RBAC expliqué simplement
Le RBAC fonctionne sur 3 niveaux :
- Utilisateur : chaque personne a un compte unique
- Rôle : chaque utilisateur reçoit un ou plusieurs rôles (commercial, comptable, administrateur…)
- Permissions : chaque rôle dispose de droits (voir, créer, modifier, supprimer) sur chaque ressource (clients, factures, rapports)
Pensez au badge d'accès d'un immeuble de bureaux : il ouvre certaines portes, pas toutes, et chaque collaborateur a un badge différent selon sa fonction.
Ce que disent le RGPD et la CNIL
Le RGPD impose de garantir la confidentialité des données personnelles (article 5) et de mettre en œuvre des mesures techniques et organisationnelles adaptées au risque (article 32). Dans son Guide de la sécurité des données personnelles (édition 2024), la CNIL recommande notamment de définir des profils d'habilitation, de limiter les accès au strict nécessaire, de supprimer les accès obsolètes et de tracer les opérations. Le RBAC est la façon la plus simple de mettre ces recommandations en pratique.
Les 5 modèles de rôles courants en PME
Modèle 1 : hiérarchique simple (3 rôles)
Adapté aux petites équipes (environ 5 à 15 personnes).
| Rôle | Permissions |
|---|---|
| Administrateur | Tout voir, créer, modifier, supprimer. Gérer les utilisateurs |
| Utilisateur | Voir et créer ses propres données. Modifier les données partagées |
| Lecteur | Consultation uniquement |
Modèle 2 : par service (5 rôles)
Adapté aux PME d'environ 15 à 50 personnes.
| Rôle | Accès |
|---|---|
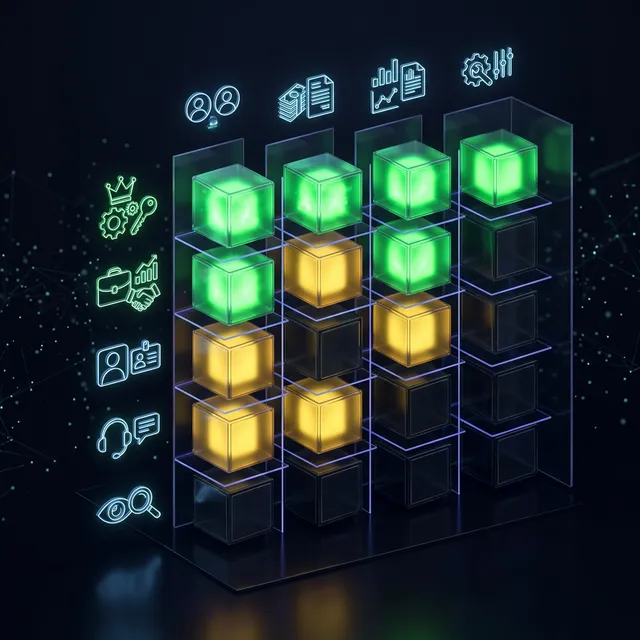
| Direction | Tout (tableaux de bord, données financières, RH) |
| Commercial | Clients, devis, commandes. Pas d'accès aux marges ni aux salaires |
| Comptable | Factures, paiements, trésorerie. Pas d'accès aux prospects |
| Opérationnel | Interventions, planning, stock. Pas d'accès financier |
| Support | Tickets, historique client. Lecture seule sur les devis |
Modèle 3 : hiérarchique avec périmètre
Le responsable d'une équipe voit les données de son équipe, pas celles des autres. Chaque commercial voit ses propres clients ; le directeur commercial les voit tous.
Modèle 4 : par projet
Adapté aux sociétés de services. Les permissions sont liées au projet : un chef de projet voit tout sur ses projets, rien sur ceux des autres.
Modèle 5 : matriciel (rôle + périmètre + niveau)
Le plus complet et le plus complexe. Il combine le rôle (commercial, comptable), le périmètre géographique (agence de Paris, agence de Lyon) et le niveau hiérarchique (junior, senior, responsable).
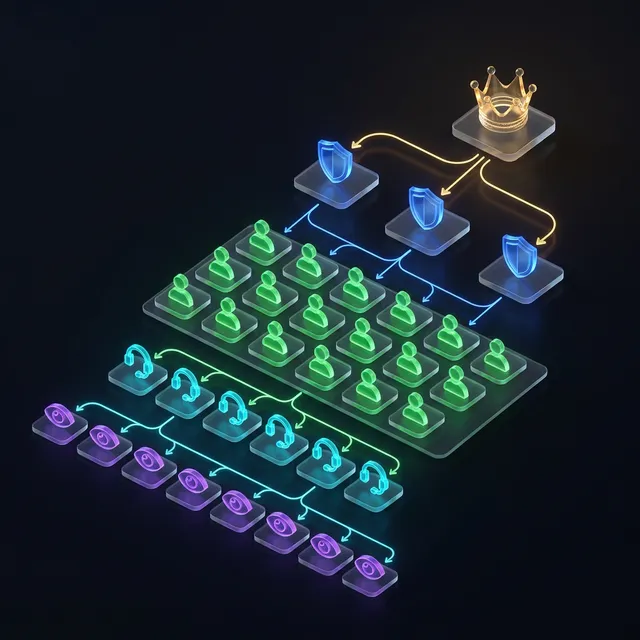
Tableau comparatif : avec et sans gestion des rôles
| Critère | Sans gestion des rôles | Avec gestion des rôles |
|---|---|---|
| Accès aux données sensibles | Tout le monde voit tout | Accès selon le besoin |
| Risque d'erreur | Élevé (modifications non autorisées) | Réduit (actions limitées par rôle) |
| Conformité RGPD | Difficile à démontrer | Démontrable (matrice des habilitations, journaux) |
| Traçabilité | Impossible (qui a fait quoi ?) | Complète (journal par utilisateur) |
| Arrivée d'un collaborateur | « Débrouille-toi » | Interface adaptée au rôle, adoption facilitée |
| Départ d'un collaborateur | Accès oubliés | Désactivation immédiate |
| Administration | Ingérable dès quelques dizaines d'utilisateurs | Reste simple quand l'équipe grandit |
Les bonnes pratiques
1. Principe du moindre privilège
Chaque utilisateur n'accède qu'aux données strictement nécessaires à son travail. En cas de doute, commencez restreint et élargissez si besoin.
2. Séparation des tâches sensibles
Personne ne devrait pouvoir créer et valider seul une opération critique (facture, virement, commande). C'est un principe fondamental de sécurité et de contrôle interne.
3. Revue périodique des accès
Tous les trimestres, passez en revue les comptes actifs. Désactivez immédiatement les comptes des collaborateurs partis et vérifiez que les rôles correspondent toujours aux fonctions.
4. Journal des actions
Enregistrez qui fait quoi et quand. En cas de problème (donnée modifiée, suppression accidentelle), le journal permet d'identifier la cause et de restaurer les données.
5. Interface adaptée au rôle
Un utilisateur ne devrait voir que les menus et fonctions de son rôle. Masquer ce qui est inaccessible réduit la confusion et améliore l'ergonomie.
Permissions, automatisations et heures récupérées
Une bonne gestion des rôles n'est pas seulement une protection : c'est ce qui permet d'automatiser sans risque. Une automatisation qui lit les factures fournisseurs, prépare les relances ou répond aux questions courantes des clients doit disposer de son propre rôle, limité à ce dont elle a besoin, avec une validation humaine pour les actions sensibles (envoi d'un paiement, suppression, données confidentielles). Si elle s'appuie sur l'IA, le règlement européen sur l'IA renforce ces exigences de contrôle humain et de transparence.
Les rôles font aussi gagner du temps au quotidien : création des comptes à l'arrivée d'un collaborateur, désactivation automatique au départ, écrans épurés qui vont droit à l'essentiel. Chez Iselia Projects, nous concevons nos outils métier sur mesure avec ces garde-fous dès le départ. Les cabinets d'avocats, soumis au secret professionnel, sont un bon exemple de métier où l'automatisation n'est possible qu'avec des habilitations très fines. Pour estimer les heures que vous pourriez récupérer, utilisez le calculateur.
Scénario type : mise en place des rôles
Scénario illustratif, construit à partir d'hypothèses : il ne s'agit pas d'un client réel.
Profil : cabinet de conseil, 28 collaborateurs, application métier de gestion des missions.
Avant : tous les consultants ont accès à tout, y compris la facturation, les marges et les données RH. Un consultant junior modifie par erreur le taux journalier d'un contrat-cadre.
Rôles mis en place :
- Administrateur (2) : accès total
- Responsable (4) : ses missions et celles de son équipe, données financières en lecture
- Consultant (18) : ses missions uniquement, pas d'accès financier
- Support (3) : gestion des demandes, fiches clients en lecture
- Comptable (1) : accès financier complet, pas d'accès au détail technique des missions
Ce que l'on peut en attendre : les modifications accidentelles de données sensibles deviennent impossibles pour les rôles non habilités, chaque nouvel arrivant découvre une interface limitée à ce qui le concerne, et le cabinet peut présenter une matrice des habilitations claire en cas de contrôle ou d'audit.
Checklist de mise en place
Avant de déployer la gestion des rôles, vérifiez chaque point :
- Tous les profils utilisateurs identifiés et documentés
- Matrice des permissions validée par la direction (pas seulement par l'informatique)
- Principe du moindre privilège appliqué à chaque rôle
- Actions sensibles soumises à approbation (suppression, export, modifications financières)
- Procédure de départ incluant la désactivation immédiate du compte
- Journal des actions activé
- Revue des accès planifiée (trimestrielle)
- Tests de sécurité vérifiant qu'aucun rôle n'accède à des données non autorisées
- Rôle dédié et limité pour chaque automatisation ou agent IA
Notre approche chez Iselia Projects
Chez Iselia Projects, la gestion des rôles est traitée dès le cahier des charges :
- Cartographie des rôles : nous identifions avec vous chaque profil et ses besoins d'accès
- Matrice des permissions : un document clair qui liste chaque rôle, chaque ressource et chaque droit
- Tests de sécurité : vérification qu'aucun rôle n'accède à des données non autorisées
- Administration simple : une interface pour ajouter, modifier ou désactiver un utilisateur en quelques clics
Découvrez notre accompagnement →
Questions fréquentes
Combien de rôles faut-il définir ?
3 à 7 rôles couvrent la plupart des besoins d'une PME. Trop de rôles rend la gestion ingérable. Commencez simple (administrateur, utilisateur, lecteur) et affinez progressivement.
Le RBAC est-il obligatoire pour le RGPD ?
Le RGPD n'impose pas une méthode précise, mais il exige de limiter l'accès aux données personnelles et de sécuriser les traitements (articles 5 et 32). La gestion par rôles est la façon la plus simple de le démontrer : une matrice des habilitations et des journaux d'accès répondent directement aux recommandations de la CNIL.
Un utilisateur peut-il avoir plusieurs rôles ?
Oui. Un dirigeant qui fait aussi de la vente peut avoir les deux rôles. Les permissions se cumulent : il a accès à tout ce que les deux rôles autorisent.
Comment gérer les départs de collaborateurs ?
Le processus idéal : désactivation du compte le jour du départ, sans suppression (les données historiques restent). L'application doit permettre de désactiver un compte en un clic, et idéalement de le faire automatiquement à partir de votre outil RH.
Le RBAC fonctionne-t-il avec le SSO (Single Sign-On) ?
Oui. Le SSO gère l'authentification (qui êtes-vous ?), le RBAC gère l'autorisation (qu'avez-vous le droit de faire ?). Les deux sont complémentaires et indépendants.
Combien coûte la mise en place du RBAC ?
Prévue dès la conception, la gestion des rôles représente une part modeste du budget de développement ; ajoutée après coup, elle coûte nettement plus cher, car il faut reprendre des écrans et des règles existants. Dans tous les cas, l'investissement reste faible au regard du coût d'un incident de sécurité.
Conclusion : la sécurité commence par les permissions
La gestion des rôles et permissions n'est pas un luxe technique : c'est un prérequis de sécurité, de productivité et de conformité. Chaque utilisateur, humain ou automatisation, ne doit voir que ce dont il a besoin et ne modifier que ce qui lui incombe.
Les 5 modèles présentés couvrent l'essentiel des situations d'une PME. Bien conçus dès le départ, ils coûtent peu et rendent possible une automatisation sereine.
Votre application n'a pas de gestion de rôles ? Chez Iselia Projects, le diagnostic est gratuit et sans engagement : en 30 minutes, nous passons en revue vos tâches répétitives et vos outils, puis nous estimons les heures récupérables. Vous pouvez aussi réserver directement un créneau. Réservez votre diagnostic gratuit →
Pour aller plus loin
Du guide à vos heures
- Automatisation Outils métier sur mesure Applications internes, portails clients, tableaux de bord et rapports automatiques conçus pour votre métier et branchés sur vos données — vous restez propriétaire du code.
- Calculateur Estimer mes heures récupérables Calculateur gratuit : vos tâches, vos volumes, une estimation indicative des heures gagnées.
- Accompagnement Accompagnement Suivi, maintenance et évolutions de vos automatisations après la mise en production.