Stratégie 12 min de lecture
Sécurité et RGPD de votre application métier : le guide PME
Comment sécuriser votre application métier et respecter le RGPD. 7 piliers, conformité, et bonnes pratiques pour PME.
Sommaire8
Les PME ne sont pas trop petites pour être attaquées : elles sont souvent visées précisément parce qu'elles sont moins protégées. Rançongiciels, hameçonnage, exploitation de logiciels non mis à jour : l'ANSSI et le dispositif Cybermalveillance.gouv.fr le rappellent régulièrement dans leurs publications. Et, en parallèle, le RGPD fait peser sur toute entreprise qui traite des données clients ou salariés des obligations précises, contrôlées par la CNIL. Pour une PME qui utilise une application métier, la sécurité et la conformité ne sont plus des options.
Cet article vous donne les clés pratiques pour sécuriser votre application métier et respecter le RGPD sans devenir expert en cybersécurité : des mesures concrètes, applicables dès aujourd'hui.
L'essentiel
- La sécurité est un risque d'entreprise que pilote le dirigeant : arrêt d'activité, perte de données, atteinte à la confiance et sanctions possibles.
- Sept piliers couvrent l'essentiel : authentification forte, droits d'accès, chiffrement, sauvegardes testées, protection contre les attaques courantes, surveillance et mises à jour continues.
- RGPD : une base légale et une finalité pour chaque traitement, des données minimisées, des durées de conservation définies, des droits des personnes outillés et une notification à la CNIL sous 72 h en cas de violation à risque.
- Les transferts vers les États-Unis reposent depuis juillet 2023 sur le Data Privacy Framework ; un hébergement en Europe reste l'option la plus simple pour les données sensibles.
- Moins de manipulations manuelles, c'est aussi moins de risques : chaque export Excel envoyé par e-mail est une copie de données en plus.
Pourquoi la sécurité est l'affaire du dirigeant
La sécurité informatique n'est pas un sujet technique réservé à l'équipe informatique. C'est un risque d'entreprise que le dirigeant doit piloter au même titre que le risque financier ou juridique.
Les 3 impacts d'une faille de sécurité pour une PME
- Impact financier — Arrêt d'activité, données à reconstituer, intervention d'experts, éventuelle rançon (que les autorités recommandent de ne pas payer) : la facture peut être lourde pour une PME, sans compter le chiffre d'affaires perdu
- Impact sur la confiance — Une fuite de données touche directement vos clients. Pour une PME, la confiance est le premier actif commercial
- Impact juridique — Le RGPD prévoit des amendes pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial (le montant le plus élevé étant retenu) pour les manquements les plus graves. La CNIL contrôle aussi des petites structures et dispose depuis 2022 d'une procédure de sanction simplifiée
Intégrer la sécurité dès la conception coûte nettement moins cher que de réparer après un incident. C'est l'un des rares postes où la prévention est presque toujours rentable.
SaaS étranger vs outil sur mesure : où sont vos données ?
Quand vous utilisez un logiciel en ligne édité par une société américaine (CRM, gestion de projet, stockage de fichiers), vos données peuvent être hébergées aux États-Unis, ou en Europe par une entreprise soumise au droit américain (notamment le Cloud Act).
Le cadre a évolué : après l'invalidation du Privacy Shield par la Cour de justice de l'UE (arrêt Schrems II, 2020), la Commission européenne a adopté en juillet 2023 une décision d'adéquation pour le Data Privacy Framework UE–États-Unis. Les transferts vers une entreprise américaine certifiée sont donc possibles, mais ce cadre reste contesté, et la question de l'accès des autorités étrangères demeure. Pour des données sensibles, un hébergement en Europe chez un acteur soumis au seul droit européen reste l'option la plus simple à justifier.
Ce qu'apporte un outil sur mesure hébergé en Europe
| Critère | Logiciel en ligne d'un éditeur américain | Outil sur mesure (hébergé en Europe) |
|---|---|---|
| Localisation des données | États-Unis ou Europe selon l'offre | France / Europe, choisie et écrite au contrat |
| Accès par des autorités étrangères | Possible selon le droit applicable à l'éditeur | Limité au cadre juridique européen si l'hébergeur y est seul soumis |
| Conformité RGPD | À documenter (Data Privacy Framework, clauses types) | Conçue dès le départ |
| Contrôle des sauvegardes | Limité (dépend du fournisseur) | Total (fréquence et lieu choisis) |
| Propriété des données | À vérifier dans les conditions d'utilisation | Totale, écrite au contrat |
Pour comprendre plus largement pourquoi un outil sur mesure offre un meilleur contrôle que les solutions génériques, consultez notre analyse comparative.
Les 7 piliers de la sécurité d'une application métier
La sécurité d'une application métier repose sur 7 fondations que tout prestataire sérieux doit intégrer dès la conception, pas après la mise en production.
1. Authentification sécurisée
Chaque utilisateur doit s'identifier de manière fiable avant d'accéder à l'application :
- Mots de passe robustes — Au moins 12 caractères de plusieurs types (recommandation de la CNIL, 2022), stockés sous forme chiffrée, jamais en clair
- Double authentification — Un code temporaire généré par une application ou une clé de sécurité. Selon Microsoft (2019), l'authentification multifacteur bloque l'immense majorité des attaques par compromission de compte
- Blocage après plusieurs échecs — L'accès est temporairement bloqué après quelques tentatives infructueuses
2. Gestion des droits d'accès
Chaque utilisateur ne doit voir et modifier que ce qui le concerne :
- Rôles définis — Administrateur, manager, opérateur, client : chaque rôle a des permissions précises
- Principe du moindre privilège — Un utilisateur n'accède qu'aux données strictement nécessaires à son travail
- Journalisation — Chaque action sensible (modification, suppression, export) est tracée et horodatée
3. Chiffrement des données
Les données doivent être illisibles en cas d'interception :
- En transit — Toutes les communications entre le navigateur et le serveur sont chiffrées (HTTPS)
- Au repos — Les données stockées sont chiffrées, ainsi que les sauvegardes
4. Sauvegardes automatisées
La perte de données est un risque permanent :
- Sauvegardes quotidiennes — Automatiques, chiffrées, stockées sur un site distinct
- Tests de restauration — Une sauvegarde jamais testée ne vaut rien : testez la restauration au moins chaque trimestre
- Historique — Possibilité de revenir à un état antérieur (par exemple sur 30 jours) en cas de corruption ou de rançongiciel
5. Protection contre les attaques courantes
Les applications web sont exposées à des attaques bien connues (le référentiel OWASP Top 10 les recense) :
- Injection de code — Des données malveillantes insérées dans les formulaires pour atteindre la base de données. Parade : validation systématique des entrées
- Falsification de requêtes — Des requêtes envoyées au nom d'un utilisateur légitime. Parade : jetons de sécurité uniques
- Déni de service — Un afflux massif de requêtes pour rendre l'application inaccessible. Parade : limitation de fréquence et pare-feu applicatif
6. Surveillance et alertes
La détection précoce est la meilleure défense :
- Surveillance continue — Temps de réponse, taux d'erreur, tentatives de connexion suspectes
- Alertes automatiques — Notification en cas d'anomalie (pic de trafic, erreurs serveur, tentative d'accès non autorisé)
- Comptes rendus réguliers — Synthèse de l'état de sécurité et des interventions réalisées
7. Mises à jour de sécurité continues
La sécurité n'est pas un état, c'est un processus :
- Correctifs — Application rapide des mises à jour de sécurité des composants logiciels
- Revue annuelle — Revue complète de la configuration et des accès
- Veille — Suivi des nouvelles vulnérabilités touchant les technologies utilisées
RGPD : ce que votre application doit respecter
Le RGPD (Règlement général sur la protection des données) s'applique à toute application qui traite des données personnelles de personnes situées dans l'Union européenne — clients, collaborateurs ou prospects.
Les 6 obligations clés
| Obligation | Concrètement | Impact sur votre application |
|---|---|---|
| Base légale | Chaque traitement repose sur l'une des 6 bases prévues (contrat, obligation légale, intérêt légitime, consentement…) | Le consentement, quand il est requis, est recueilli par une case non pré-cochée |
| Finalité | Les données ne sont collectées que pour une raison précise et documentée | Pas de champ « au cas où » : chaque donnée a une justification |
| Minimisation | Ne collecter que les données strictement nécessaires | Moins de champs = moins de risques |
| Durée de conservation | Une durée est fixée pour chaque finalité (par exemple, 3 ans après le dernier contact pour un prospect, selon la CNIL) | Archivage ou suppression automatique à l'échéance |
| Droits des personnes | Accès, rectification, effacement, portabilité, opposition | Fonctions d'export et de suppression intégrées |
| Notification de violation | Une violation présentant un risque doit être notifiée à la CNIL sous 72 h | Procédure documentée et testée |
RGPD « dès la conception » vs RGPD ajouté après coup
La différence est fondamentale :
- Dès la conception (article 25 du RGPD) — La conformité est intégrée dans l'architecture dès le premier jour : chiffrement, durées de conservation, droits d'accès, journalisation. Le surcoût reste modéré
- Ajouté après coup — L'application existe, il faut la rendre conforme a posteriori. Les modifications sont plus lourdes, plus risquées et plus chères, sans garantie de couverture complète
Et si votre application intègre de l'IA, le règlement européen sur l'IA (AI Act) ajoute des obligations de transparence applicables en principe à partir du 2 août 2026 : informer les personnes qu'elles échangent avec une IA, par exemple.
Chez Iselia Projects, le RGPD est pris en compte dès la conception. Nos formules d'accompagnement assurent ensuite les mises à jour de sécurité et le suivi dans la durée.
Sécurité et automatisation : moins de manipulations, moins de risques
On l'oublie souvent : une grande partie des fuites de données vient de manipulations manuelles. Un export client envoyé par e-mail, un fichier Excel copié sur une clé USB, une pièce d'identité qui traîne dans une boîte de réception partagée. Chaque copie supplémentaire est une surface d'exposition.
Automatiser la circulation des documents et des données — avec des droits d'accès précis et un journal de chaque action — réduit à la fois ces risques et le temps passé à les manipuler. C'est particulièrement vrai dans les métiers soumis au secret, comme les cabinets d'avocats, où la lecture et le classement des pièces peuvent être automatisés sans faire sortir les documents de l'environnement sécurisé. Voir notre page documents et administratif, et estimez le temps en jeu avec le calculateur d'heures récupérables.
Ce qu'il faut vérifier chez votre prestataire
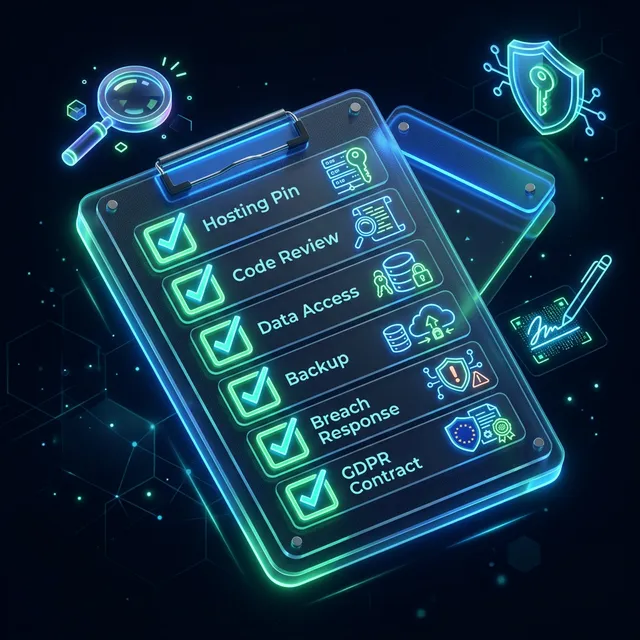
Si vous confiez le développement de votre application métier à un prestataire, voici les questions à poser avant de signer :
- Où seront hébergées mes données ? — La réponse doit être précise : pays, hébergeur, région, droit applicable
- Le code est-il régulièrement revu ? — Un prestataire sérieux effectue des revues de sécurité et applique les correctifs rapidement
- Qui a accès à mes données en production ? — Seules les personnes strictement nécessaires, avec traçabilité
- Comment sont gérées les sauvegardes ? — Fréquence, chiffrement, lieu de stockage, procédure de restauration testée
- Que se passe-t-il en cas de faille ? — Délai de réaction, procédure de notification, plan de remédiation
- Le contrat inclut-il une clause RGPD ? — Un contrat de sous-traitance (article 28) doit être signé
Pour évaluer un prestataire au-delà de la sécurité, consultez notre article sur le choix d'un prestataire de développement. Pour estimer le budget, notre guide des coûts de développement détaille les postes.
Questions fréquentes
Combien coûte la sécurisation d'une application métier ?
Intégrée dès la conception, la sécurité représente un surcoût modéré : quelques milliers d'euros pour une application de gestion courante, selon le niveau d'exigence (double authentification, journalisation, chiffrement, revue de sécurité). C'est sans commune mesure avec le coût d'un incident : arrêt d'activité, reconstitution des données, notification, perte de clients.
Mon application doit-elle être conforme au RGPD même si elle est interne ?
Oui. Dès que votre application traite des données personnelles de collaborateurs (noms, e-mails, numéros de téléphone, absences), elle est soumise au RGPD. Les principes sont les mêmes qu'il s'agisse de données clients ou de données internes.
Faut-il obligatoirement héberger les données en France ?
Non. Le RGPD n'impose pas d'hébergement en France. Les données peuvent être hébergées dans l'Espace économique européen, ou transférées vers un pays bénéficiant d'une décision d'adéquation (ou avec des garanties appropriées). Certaines données ont des règles spécifiques : les données de santé confiées à un tiers doivent être hébergées chez un hébergeur certifié HDS. Chez Iselia Projects, l'hébergement en Europe est notre option par défaut.
Qu'est-ce que la « sécurité dès la conception » ?
C'est le fait d'intégrer les mesures de protection dans l'architecture de l'application dès sa conception, et non après coup : chiffrement, authentification, gestion des droits, journalisation, minimisation des données. C'est plus efficace, moins cher à long terme, et c'est une exigence de l'article 25 du RGPD (protection des données dès la conception et par défaut).
Mon prestataire est-il responsable en cas de fuite de données ?
En partie. Le RGPD distingue le responsable du traitement (vous, l'entreprise) et le sous-traitant (le prestataire). Le sous-traitant a ses propres obligations (sécurité, confidentialité, notification au responsable), mais vous restez responsable des traitements que vous décidez. Le contrat de sous-traitance (article 28) précise les obligations de chacun : il est obligatoire.
Comment vérifier que mon application est sécurisée ?
Par un audit de sécurité ou un test d'intrusion, réalisé par un spécialiste. Il vérifie les configurations serveur, les protections applicatives, la gestion des mots de passe, le chiffrement et les sauvegardes. Le coût dépend du périmètre. Une revue annuelle, et un audit après chaque évolution majeure, sont de bonnes pratiques.
Conclusion : la sécurité, c'est un investissement — pas un luxe
Sécuriser une application métier et assurer sa conformité au RGPD, c'est protéger votre entreprise, vos clients et votre réputation. Intégrée dès le développement, la sécurité coûte bien moins cher que les incidents qu'elle évite.
La conformité RGPD n'est pas qu'un obstacle administratif : c'est aussi un argument de confiance. Les PME qui peuvent démontrer leur sérieux sur la protection des données rassurent des clients de plus en plus exigeants.
Votre application actuelle est-elle sécurisée et conforme ? Chez Iselia Projects, le diagnostic est gratuit et sans engagement : en 30 minutes, nous passons en revue vos tâches répétitives et vos outils, puis nous estimons les heures récupérables. Réservez votre diagnostic gratuit →
Pour aller plus loin
Du guide à vos heures
- Automatisation Outils métier sur mesure Applications internes, portails clients, tableaux de bord et rapports automatiques conçus pour votre métier et branchés sur vos données — vous restez propriétaire du code.
- Calculateur Estimer mes heures récupérables Calculateur gratuit : vos tâches, vos volumes, une estimation indicative des heures gagnées.
- Accompagnement Accompagnement Suivi, maintenance et évolutions de vos automatisations après la mise en production.